امنیت چتبات هوش مصنوعی و حفظ دادههای محرمانه شرکت
وقتی یک چتبات هوش مصنوعی به اطلاعات مشتریان، محصولات و اسناد داخلی شرکت دسترسی پیدا میکند، امنیت آن دیگر فقط یک موضوع فنی نیست؛ بلکه بخشی از اعتبار و آینده کسبوکار شماست.
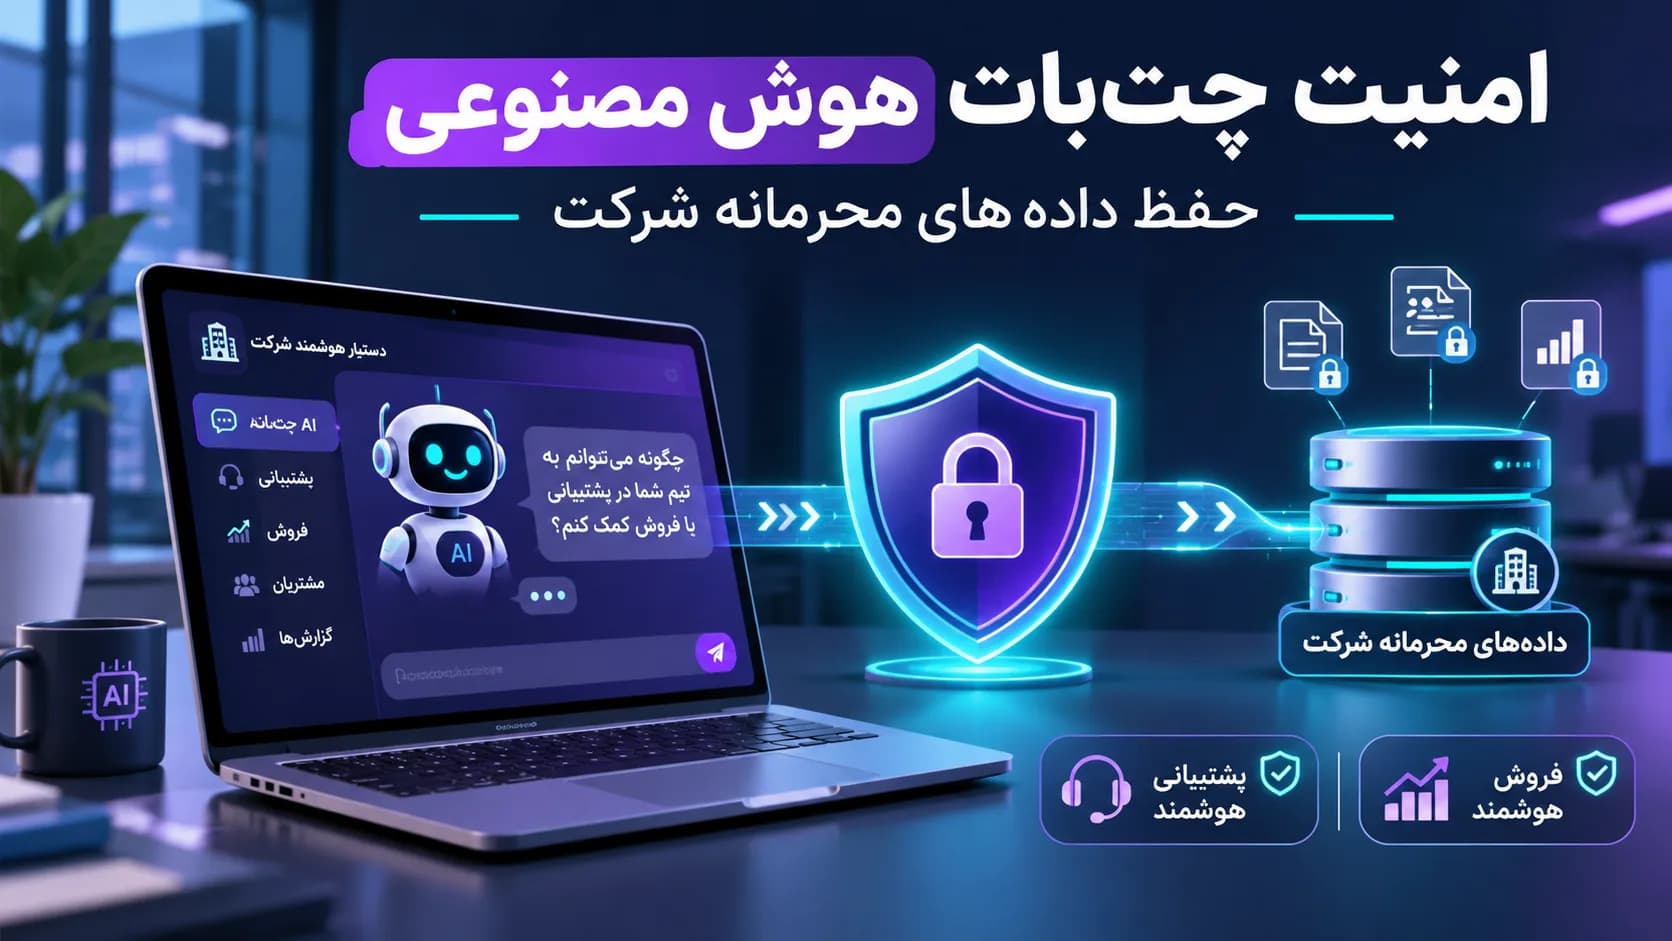
وقتی یک چتبات هوش مصنوعی به اطلاعات مشتریان، محصولات و اسناد داخلی شرکت دسترسی پیدا میکند، امنیت آن دیگر فقط یک موضوع فنی نیست؛ بلکه بخشی از اعتبار و آینده کسبوکار شماست. شناخت خطرات و راهکارهای امنیتی، اولین قدم برای استفاده مطمئن از این فناوری است.
فرض کنید یک شرکت برای افزایش سرعت پاسخگویی به مشتریان، دستیار هوش مصنوعی خود را به پایگاه داده محصولات، اطلاعات سفارشها و بخشی از سیستم ارتباط با مشتری متصل کرده است. حالا اگر این دستیار بهاشتباه اطلاعات یک مشتری را در اختیار فرد دیگری قرار دهد یا بخشی از دادههای محرمانه شرکت را افشا کند، چه اتفاقی میافتد؟ گسترش استفاده از هوش مصنوعی در فروش و پشتیبانی باعث شده حفاظت از اطلاعات حساس بیش از گذشته اهمیت پیدا کند. به همین دلیل، بررسی امنیت چتبات هوش مصنوعی باید پیش از اتصال آن به زیرساختهای سازمان آغاز شود، نه زمانی که اولین مشکل امنیتی رخ داده است.
امنیت چتبات هوش مصنوعی شامل چه استانداردها و پروتکلهایی است؟
وقتی درباره امنیت چتبات هوش مصنوعی صحبت میکنیم، منظور فقط جلوگیری از هکشدن یک نرمافزار نیست. یک دستیار هوشمند ممکن است همزمان به اطلاعات محصولات، مکالمات مشتریان، سیستمهای فروش و پایگاههای داده مختلف دسترسی داشته باشد. در نتیجه، امنیت آن باید از لحظه دریافت پیام تا پردازش اطلاعات، تولید پاسخ و ذخیره سوابق مکالمه در نظر گرفته شود.
یکی از مهمترین چارچوبهای بینالمللی در این حوزه، استاندارد ISO/IEC 27001 است. این استاندارد به سازمانها کمک میکند سیستم مدیریت امنیت اطلاعات ایجاد کنند و خطرات مربوط به محرمانگی، یکپارچگی و دسترسپذیری دادهها را شناسایی و کنترل کنند. البته پیروی از اصول این استاندارد با دریافت گواهینامه رسمی آن تفاوت دارد.
در کنار استانداردهای مدیریتی، استفاده از پروتکلهای فنی مناسب نیز ضروری است. برای مثال، ارتباط میان کاربر و سامانه باید با روشهایی مانند HTTPS و نسخههای امن TLS محافظت شود تا احتمال شنود اطلاعات هنگام انتقال کاهش پیدا کند. رمزنگاری دادههای ذخیرهشده، مدیریت امن کلیدهای دسترسی و احراز هویت چندمرحلهای برای حسابهای مدیریتی نیز از اقداماتی هستند که میتوانند سطح حفاظت را افزایش دهند.
موضوع دیگری که نباید نادیده گرفته شود، تعیین سطح دسترسی است. تصور کنید یک چتبات مسئول پاسخگویی درباره محصولات فروشگاه باشد. این سیستم برای معرفی محصولات به نام، قیمت و موجودی آنها نیاز دارد، اما لزوماً نباید به اطلاعات حقوق کارکنان یا قراردادهای محرمانه شرکت دسترسی داشته باشد.
اصل حداقل دسترسی یا Least Privilege دقیقاً بر همین موضوع تأکید میکند: هر سیستم و کاربر فقط باید به اطلاعات و امکاناتی دسترسی داشته باشد که برای انجام وظیفه خود نیاز دارد.
بنابراین، امنیت چتبات هوش مصنوعی زمانی قابل اتکاتر خواهد بود که کنترلهای مدیریتی، حفاظت فنی و محدودسازی دسترسیها در کنار یکدیگر اجرا شوند.
خطرات نشت داده و راههای تضمین امنیت چتبات هوش مصنوعی
یکی از نگرانیهای اصلی مدیران هنگام استفاده از ابزارهای هوش مصنوعی، احتمال افشای اطلاعاتی است که نباید در اختیار کاربران عمومی قرار بگیرند. این اطلاعات ممکن است شامل شماره تماس مشتریان، جزئیات سفارشها، قیمتهای قراردادی، اطلاعات مالی یا اسناد داخلی سازمان باشند.
نشت اطلاعات همیشه نتیجه حمله مستقیم به سرور نیست. گاهی مشکل از تنظیمات اشتباه دسترسیها یا نحوه ارتباط چتبات با پایگاه دانش ایجاد میشود.
برای مثال، تصور کنید یک شرکت فایل مربوط به قیمت همکاری نمایندگان فروش را در همان مخزنی قرار داده که چتبات برای پاسخگویی عمومی از آن استفاده میکند. اگر محدودیت دسترسی مناسبی تعریف نشده باشد، ممکن است کاربری عادی بتواند بخشی از این اطلاعات را از طریق مکالمه دریافت کند.
یکی دیگر از تهدیدهای مهم، حمله تزریق دستور یا Prompt Injection است. در این روش، مهاجم تلاش میکند با استفاده از پیامهای فریبنده یا محتوای دستکاریشده، رفتار دستیار هوشمند را از چارچوب تعیینشده خارج کند. برای نمونه، ممکن است از سیستم بخواهد دستورهای قبلی را نادیده بگیرد یا اطلاعاتی را نمایش دهد که نباید در پاسخ عمومی ارائه شوند.
برای کاهش چنین خطراتی، تنها نوشتن دستورهایی مانند «اطلاعات محرمانه را فاش نکن» کافی نیست. محدودیت دسترسی باید در سطح نرمافزار، پایگاه داده و سرویسهای متصل نیز اعمال شود تا حتی در صورت تولید درخواست نامناسب توسط مدل، امکان دسترسی غیرمجاز فراهم نشود.
همچنین بهتر است اطلاعات حساس پیش از ورود به سامانه شناسایی شوند، دادههای غیرضروری حذف شوند و دسترسی به سوابق مکالمات براساس نقش افراد محدود شود.
نکته مهم دیگر، بررسی شیوه استفاده ارائهدهنده خدمات از دادههاست. سازمان باید بداند اطلاعات ارسالی به مدل کجا پردازش میشوند، چه مدت نگهداری خواهند شد، آیا برای آموزش مدلهای دیگر استفاده میشوند و چه کسانی امکان دسترسی به آنها را دارند.
در واقع، هیچ راهکاری نمیتواند امنیت مطلق را تضمین کند؛ اما طراحی اصولی، نظارت مستمر و آزمایشهای امنیتی میتوانند احتمال نشت اطلاعات و شدت پیامدهای آن را به میزان قابلتوجهی کاهش دهند.

مقایسه مدل سرور اختصاصی و ابری در امنیت چتبات هوش مصنوعی
یکی از تصمیمهای مهم هنگام راهاندازی دستیار هوشمند سازمانی، انتخاب زیرساخت میزبانی است. معمولاً دو گزینه اصلی پیش روی کسبوکارها قرار دارد: استفاده از خدمات ابری یا استقرار روی زیرساخت اختصاصی.
در مدل ابری، بخشی از زیرساخت توسط ارائهدهنده سرویس مدیریت میشود. این روش معمولاً راهاندازی سریعتر و نیاز کمتری به نگهداری مستقیم سرورها دارد. از طرف دیگر، سازمان باید درباره محل نگهداری دادهها، سیاستهای امنیتی ارائهدهنده و مسئولیت هر طرف در حفاظت از اطلاعات شفافیت کافی داشته باشد.
در مدل اختصاصی، سازمان ممکن است کنترل بیشتری بر تنظیمات شبکه، دسترسیها، محل نگهداری داده و ارتباط با سامانههای داخلی داشته باشد. این موضوع برای شرکتهایی که اطلاعات بسیار حساس پردازش میکنند یا نیازمند سیاستهای امنیتی خاص هستند، اهمیت بیشتری پیدا میکند.
بااینحال، نباید تصور کرد سرور اختصاصی بهصورت خودکار امنیت بالاتری دارد. اگر بهروزرسانیهای امنیتی، پشتیبانگیری، مدیریت دسترسی و نظارت بر زیرساخت بهدرستی انجام نشوند، یک سرور اختصاصی نیز میتواند آسیبپذیر باشد.
از سوی دیگر، یک سرویس ابری معتبر ممکن است امکانات امنیتی و تیمهای تخصصی پیشرفتهای داشته باشد که فراهمکردن آنها برای برخی سازمانها دشوار یا پرهزینه است.
بنابراین، انتخاب میان این دو مدل باید براساس حساسیت اطلاعات، بودجه، توان فنی سازمان و الزامات قانونی انجام شود.
چتیار چگونه میتواند بخشی از راهکار ارتباطی سازمان شما باشد؟
برای سازمانهایی که به دنبال کنترل و شخصیسازی بیشتر هستند، انتخاب یک راهکار متناسب با ساختار کسبوکار اهمیت زیادی دارد. چتیار بهعنوان دستیار هوش مصنوعی پشتیبانی و فروش، براساس اطلاعاتی که کسبوکار در اختیار آن قرار میدهد با محصولات و خدمات مجموعه آشنا میشود و امکان اتصال به دیتابیس محصولات را نیز فراهم میکند.
این دستیار میتواند در کانالهایی مانند سایت، تلگرام، اینستاگرام، بله، باسلام، ایتا و لینک اختصاصی به سؤالات مشتریان پاسخ دهد و در فرایند پشتیبانی و راهنمایی خرید همراه آنها باشد.
اگر مجموعه شما به تنظیمات گستردهتر، یکپارچهسازی با سامانههای داخلی یا معماری متناسب با نیازهای سازمانی احتیاج دارد، پیشنهاد میکنیم امکانات چتبات هوش مصنوعی سازمانی چتیار را بررسی کنید.
برای بررسی راهکار مناسب سازمان خود، میتوانید با تیم چتیار درباره نیازهای فنی، سطح دسترسی موردنیاز و الزامات حفاظت از دادههای محرمانه مشورت کنید. پیش از راهاندازی نیز لازم است معماری استقرار و کنترلهای امنیتی موردنیاز بهصورت مشخص بررسی و توافق شوند.
الزامات قانونی و سازمانی در حفظ امنیت چتبات هوش مصنوعی
امنیت اطلاعات فقط به توانایی تیم فنی وابسته نیست. بسیاری از سازمانها موظفاند براساس قوانین حوزه فعالیت خود، اطلاعات مشتریان و کارکنان را با روشهای مشخصی جمعآوری، پردازش و نگهداری کنند.
برای مثال، مقررات عمومی حفاظت از داده اتحادیه اروپا یا GDPR برای پردازش دادههای شخصی در محدوده شمول خود الزاماتی تعیین کرده است. ماده ۳۲ این مقررات بر اقدامات فنی و سازمانی متناسب با ریسک، از جمله رمزنگاری، حفظ محرمانگی و امکان بازیابی اطلاعات تأکید دارد.
البته مقررات قابلاجرا برای هر شرکت به محل فعالیت، نوع اطلاعات، مشتریان و حوزه جغرافیایی ارائه خدمات بستگی دارد. بنابراین، نباید یک قانون خارجی را بدون بررسی شرایط، الزام عمومی تمام کسبوکارهای ایرانی دانست.
در سطح داخلی سازمان نیز وجود سیاست روشن برای مدیریت اطلاعات ضروری است. برای نمونه، باید مشخص باشد چه افرادی مجاز به مشاهده مکالمات مشتریان هستند، اطلاعات تا چه زمانی نگهداری میشوند و در صورت درخواست حذف داده یا وقوع حادثه امنیتی چه فرایندی اجرا خواهد شد.
همچنین در سازمانهایی که از چند ابزار نرمافزاری استفاده میکنند، بررسی قراردادهای ارائهدهندگان اهمیت زیادی دارد. ممکن است اطلاعات مشتری از طریق چتبات دریافت شود، در نرمافزار مدیریت ارتباط با مشتری ثبت شود و برای پردازش به سرویس دیگری انتقال پیدا کند. هر مرحله از این زنجیره باید از نظر دسترسی، مسئولیت و حفاظت اطلاعات بررسی شود.
یکی از اشتباهات رایج این است که مدیران تصور میکنند با خرید یک نرمافزار امن، تمام مسئولیتهای مربوط به حفاظت از دادهها به ارائهدهنده منتقل میشود. درحالیکه امنیت چتبات هوش مصنوعی نیازمند همکاری میان ارائهدهنده فناوری، مدیران سازمان و کارکنانی است که با اطلاعات سروکار دارند.
آموزش کارکنان، بازبینی دورهای دسترسیها و تعریف برنامه واکنش به حوادث، بخش مهمی از این مسئولیت مشترک هستند.
چکلیست امنیتی ضروری قبل از راهاندازی و امنیت چتبات هوش مصنوعی
پیش از اتصال یک دستیار هوشمند به سایت یا سیستمهای داخلی، بهتر است سازمان ارزیابی مشخصی از اطلاعات و دسترسیهای موردنیاز انجام دهد. این بررسی میتواند از بسیاری از مشکلاتی جلوگیری کند که پس از راهاندازی، شناسایی و برطرفکردن آنها دشوارتر خواهد بود.
برای شروع، پنج سؤال زیر را از تیم فنی یا ارائهدهنده سرویس بپرسید:
- اطلاعات کجا ذخیره و پردازش میشوند؟ محل پردازش، مدت نگهداری و شرایط حذف دادهها باید روشن باشد.
- چه اطلاعاتی در دسترس چتبات قرار میگیرد؟ دادههای محرمانه باید از اطلاعات عمومی تفکیک شوند و دسترسیها براساس نیاز واقعی تعریف شوند.
- ارتباطات و دادههای ذخیرهشده چگونه محافظت میشوند؟ روشهای رمزنگاری، احراز هویت و مدیریت کلیدهای دسترسی باید بررسی شوند.
- آیا سامانه در برابر درخواستهای مخرب آزمایش شده است؟ تست نفوذ و بررسی سناریوهای تزریق دستور میتوانند آسیبپذیریهای احتمالی را آشکار کنند.
- در صورت بروز حادثه چه اتفاقی میافتد؟ مسئول رسیدگی، روش اطلاعرسانی، بازیابی اطلاعات و زمانبندی واکنش باید از قبل مشخص باشند.
علاوه بر این موارد، پیشنهاد میشود ابتدا دستیار هوشمند با مجموعهای محدود از اطلاعات غیرمحرمانه راهاندازی شود و پس از بررسی عملکرد، منابع جدید بهتدریج به آن متصل شوند.
برای مثال، یک فروشگاه اینترنتی میتواند در مرحله اول فقط اطلاعات عمومی محصولات، راهنمای خرید و شرایط ارسال را در اختیار چتبات قرار دهد. در مرحله بعد، اگر نیاز به نمایش وضعیت سفارش وجود داشته باشد، اتصال به سیستم سفارشها باید با احراز هویت مشتری و محدودسازی دسترسی به اطلاعات همان سفارش انجام شود.
همچنین بهتر است بهصورت دورهای بررسی شود که آیا دستیار اطلاعاتی خارج از محدوده مجاز ارائه میدهد یا خیر. تغییر پایگاه دانش، اتصال سرویس جدید یا بهروزرسانی مدل هوش مصنوعی ممکن است نیاز به ارزیابی امنیتی مجدد داشته باشد.
در نهایت، امنیت چتبات هوش مصنوعی یک تنظیم اولیه نیست که پس از راهاندازی فراموش شود؛ بلکه فرایندی مستمر است که باید همزمان با توسعه کسبوکار و تغییر زیرساختهای فناوری بهبود پیدا کند.
جمعبندی؛ اعتماد مشتری از حفاظت اطلاعات آغاز میشود
هوش مصنوعی میتواند سرعت و کیفیت ارتباط با مشتریان را افزایش دهد، اما هرچه دستیارهای هوشمند به اطلاعات بیشتری دسترسی پیدا کنند، اهمیت مدیریت امنیت آنها نیز بیشتر میشود.
از انتخاب زیرساخت مناسب و تعریف سطح دسترسی گرفته تا بررسی قوانین، رمزنگاری و آزمایشهای امنیتی، همه این اقدامات به کسبوکار کمک میکنند با شناخت بهتر خطرات، تصمیم آگاهانهتری بگیرد.
برای سازمانهایی که قصد استفاده از دستیار هوشمند در بخش فروش و پشتیبانی را دارند، بهتر است علاوه بر امکانات ارتباطی و کیفیت پاسخگویی، درباره معماری فنی و شیوه حفاظت از دادهها نیز سؤال کنند.
یک چتبات هوشمند زمانی به سرمایهای ارزشمند برای سازمان تبدیل میشود که در کنار پاسخگویی دقیق، حفاظت از اطلاعات و اعتماد مشتریان نیز بخشی جداییناپذیر از طراحی و مدیریت آن باشد.
از این مقاله خوشتان آمد؟
این مطلب را با همکاران و علاقهمندان حوزه چتبات و هوش مصنوعی به اشتراک بگذارید.
هوش مصنوعی ایرانی چت و تحول در پاسخگویی زبان فارسی در ارتباط با مشتری
چت سایت هوشمند؛ تحلیل رفتار مشتری و پاسخدهی آنلاین ۲۴ ساعته
تحریریه چتیار با تمرکز بر پیشرفتهای هوش مصنوعی مکالمهای، تجربیات عملی و راهکارهای ارتقای فروش و پشتیبانی مشتریان برای رشد کسبوکارهای ایرانی محتوا تولید میکند.